
Eerste Cbw-certificaat behaald via onze training sinds inwerkingtreding
Kennisbank » Eerste Cbw-certificaat behaald
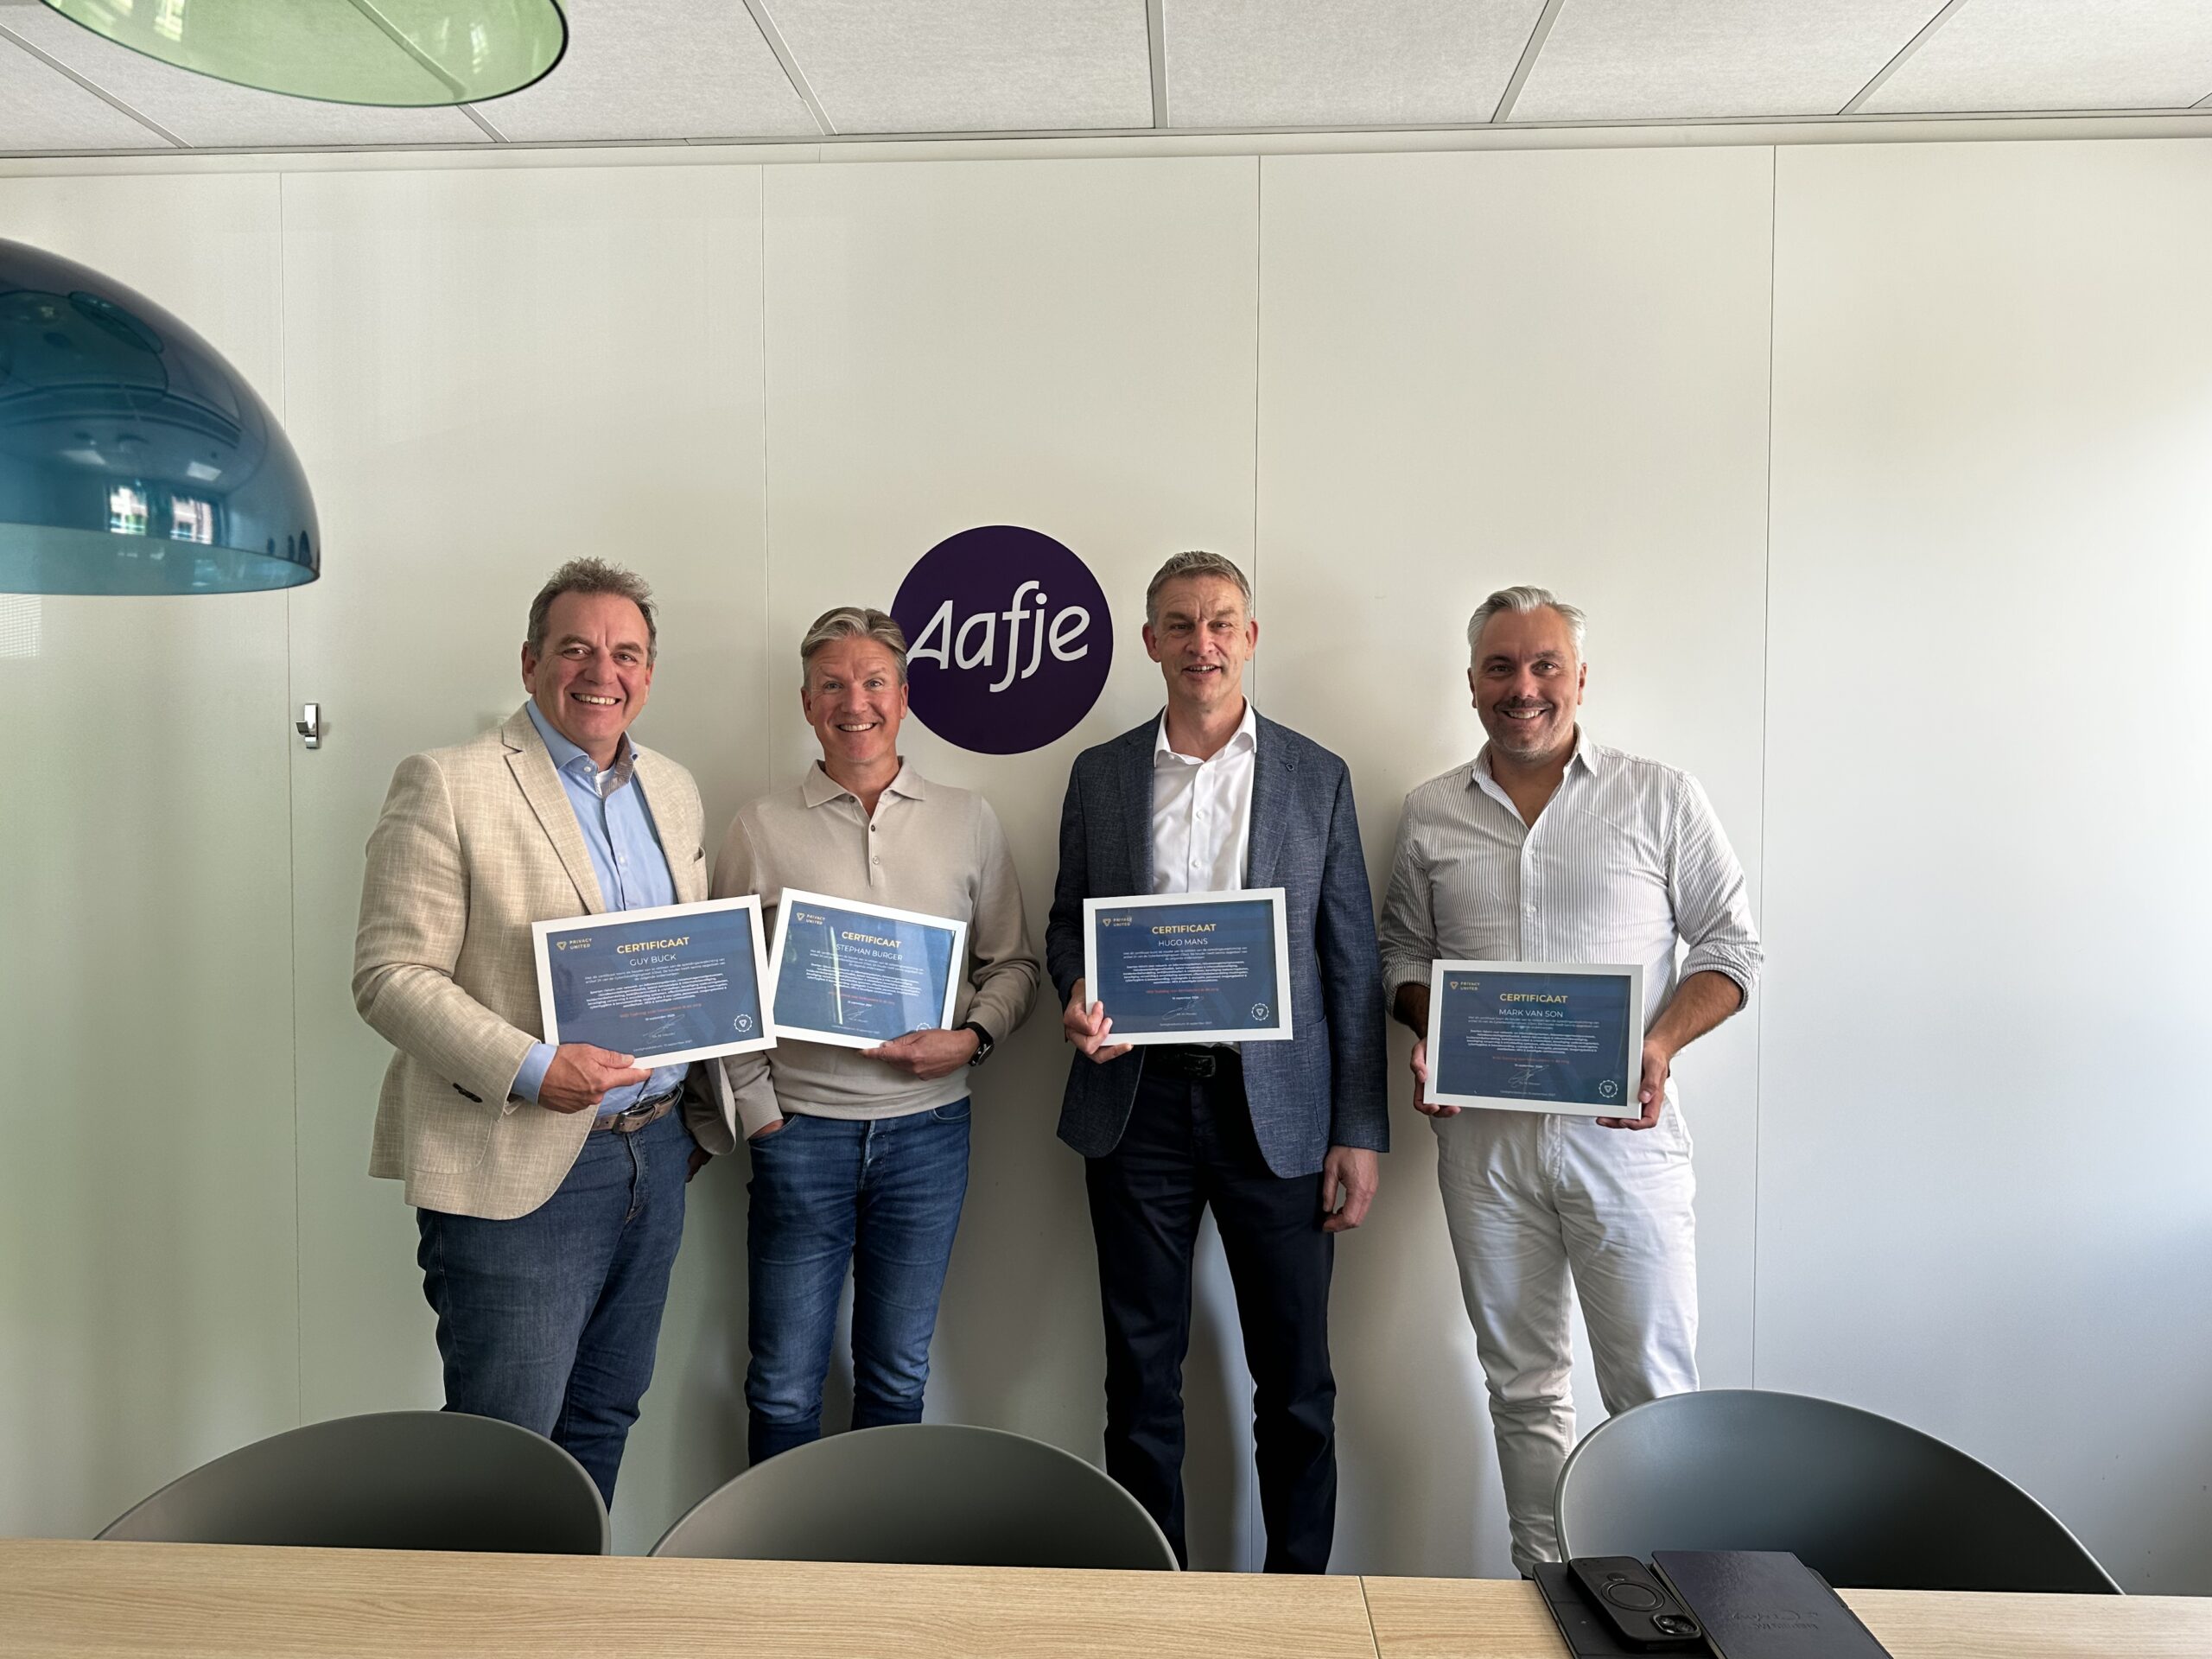
Felicitaties aan het bestuur van Aafje
Na de inwerkingtreding van de Cyberbeveiligingswet (Cbw) was Stichting Aafje de eerste organisatie waarvan het bestuur het Cbw-certificaat in ontvangst heeft genomen. Op 15 augustus 2026 trad de Cbw in werking en op 10 september 2026 konden wij het bestuur Aafje feliciteren. Binnen minder dan een maand na de inwerkingtreding was het voltallige bestuur compliant voor wat betreft één van de belangrijkste verplichtingen uit de Cbw.
Het bestuur van Aafje was hierin de eerste bij Privacy United. Zij rondden hun tweedaagse bestuurstraining af met een certificaat.
Veel gelachen en ervaringen uitgewisseld
Het bestuur van Aafje is actief betrokken bij de cybersecurity van de organisatie. Bovendien was de kennis van het bestuur ruim op orde. Dat geldt trouwens voor alle leden van bestuur en directie. In dat kader konden trainers en bestuurders veel anekdotes uitwisselen, waarbij het voor zowel bestuurders als trainers een prettige manier was om de training te doorlopen. Over cybersecurity kun je dus ook lachen en er iets van opsteken. Verder waren er genoeg stellingen, oefeningen en actieve momenten om de training gezamenlijk te doorlopen. De training bestaat immers uit twee dagdelen en in totaal acht contacturen. Daar kun je geen luistersessie van maken.
Wat verandert er voor bestuurders?
De vraag die telkens terugkomt in de training als bij organisaties is wat er verandert voor bestuurders met de komst van de Cbw.
De bestuurder krijgt met de inwerkingtreding van de Cbw geen andere positie, maar wel een aanvullende verplichting. Waar bestaat deze aanvullende verplichting uit? Een bestuurder is voortaan verplicht om de risico’s, maatregelen en het effect van deze risico’s en maatregelen actief en aantoonbaar te beoordelen, en erop toe te zien dat de organisatie beschermd is. De focus van deze bescherming ligt op het uitgangspunt dat je ervan uit moet gaan dat een organisatie uitvalt als gevolg van een cyberaanval en dat je binnen zeer korte tijd weer moet kunnen opstaan. Dat geldt vooral voor je kritische processen naar met name je cliënten en/of patiënten.
Een tweede aspect is bestuursaansprakelijkheid. Deze aansprakelijkheid hangt nauw samen met deze extra verplichtingen die je opgelegd krijgt. Het fenomeen van persoonlijke bestuursaansprakelijkheid brengt zorgen met zich mee. De bestuursaansprakelijkheid uit de Cbw bedraagt maximaal € 25.000 en is niet te verzekeren. Daar komt bij dat, hoe je het ook wendt of keert, de Cbw de bestuurder aanspreekt op zijn (bijkomende) verplichtingen om toe te zien op de risico’s en maatregelen, en dat er in feite een verbod is op het mandateren van deze verplichtingen aan zijn CISO, CIO of ICT-directeur. Dus aanvullende verplichtingen die jij als bestuurder moet kunnen bewijzen brengt vanzelfsprekend ook meer kans op bestuursaansprakelijkheid met zich mee dan de reguliere bestuursaansprakelijkheid. Desondanks blijft de kans minimaal.
Wat moet je (extra) doen ten opzichte van de NEN 7510?
Als je al een NEN 7510-certificaat hebt, of daarmee bezig bent, komt steeds de vraag terug wat de Cbw extra met zich meebrengt.
Je krijgt extra rechten (voordelen). Laten we vooropstellen dat de Cbw ook rechten toekent aan organisaties die zijn ingeschreven via het NCSC-portaal. Deze rechten bestaan er onder andere uit dat je actief wordt geïnformeerd over kwetsbaarheden. En het recht dat je toeleveranciers je informeren wanneer zij te maken krijgen met incidenten die grote gevolgen hebben voor de continuïteit van jouw organisatie.
Europese harmonisatie
De Cbw bestaat vooral omdat we in Europa het doel hebben het niveau van cyberbeveiliging omhoog te schroeven. Dat kun je niet als organisatie alleen, maar ook niet als land alleen. Dus moet je gaan samenwerken. Samenwerken begint door te harmoniseren en door te communiceren onderling.
Harmoniseren van samenwerking bestaat vooral uit de 10 verplichte maatregelen uit de Cbw. Dit zijn in feite de verplichte basismaatregelen. Deze dienen altijd terug te komen, ook als je een risico niet hebt als organisatie moet je op zijn minst over deze maatregelen gedacht hebben, voorgelegd hebben aan je bestuur, terug laten komen in je beleid en aantoonbaar geaccordeerd hebben. Dat laatste mag uiteraard ook via verslaglegging. De 10 maatregelen komen overigens in hoge mate vertrouwd over als je NEN 7510-gecertificeerd bent.
50 jaar ervaring in één training
Je kunt niet bij bestuurders aankomen met een klein aantal jaar ervaring en hopen dat zij jou begrijpen en jij hen. De training bestaat uit twee dagdelen en wordt gegeven door twee trainers die samen minimaal 50 jaar ervaring hebben in de zorg in relatie tot wetgeving en cybersecurity. Voor bestuurders is cybersecurity een onderwerp tussen vele andere onderwerpen. Een CISO zou eventueel ook de training kunnen geven, alleen is het risico dat de formaliteiten mogelijk niet in acht worden genomen om de training compliant te laten zijn met de Cbw. Een ander aspect is dat de CISO mogelijk in de situatie terechtkomt waarbij cybersecurity als onderwerp niet wordt afgezet tegen andere zaken die bij een bestuurder normaliter de revue passeren. Een bestuurder denkt na van buiten naar binnen over kansen. De cybersecurity-risico’s en maatregelen moeten deze kansen niet in de weg zitten, en elk risico moet op zijn waarde ingeschat worden tegenover deze kansen. Deze kansen hangen samen met de missie en visie van een organisatie, en niet alleen met de kansen die een CISO ziet op basis van zijn stakeholdersanalyse.
Veel oefenen tijdens de training
Wij halen de laatste informatie op, zoals dreigingsrapporten, incidenten uit het verleden, de economische situatie in de zorg en de laatste beleidsplannen, en oefenen tijdens de training met bestuurders aan de hand van deze informatie scenario’s uit het verleden en de toekomst. De training zit vol met crisissimulaties, stellingen, praktijkcasussen, roadmaps en praktijkhandvatten, en we sluiten af met een toets. Deze toets schrikt menig bestuurder misschien af, maar dat is niet nodig. Deze toets is niet verplicht vanuit de Cbw, maar wel vanuit de organisaties die ons toetsen op kwaliteit. De toets is daarom gebaseerd op de informatie die bestuurders tijdens de training ontvangen, met het idee dat de bestuurder de volgende dag met die informatie aan de slag kan.
Van harte gefeliciteerd
Wij feliciteren het bestuur van Aafje van harte met het behalen van het certificaat. Als eerste zorgbestuur dat dit na de inwerkingtreding van de Cbw heeft gerealiseerd, laten zij zien dat bestuurlijke verantwoordelijkheid voor cyberbeveiliging serieus wordt genomen, niet als afvinkoefening, maar als onderdeel van goed bestuur.
Wilt u ook als bestuur aantoonbaar voldoen aan de opleidingsplicht uit de Cbw? Neem contact op via info@privacyunited.com of bel ons op 010 323 2007.
Contact: info@privacyunited.com
LinkedIn: Privacy United B.V.: bijdragen | LinkedIn
Publicatiedatum: 21 september 2026
Auteur: Mr. M. Mousavi, directeur, FG en CISO